Ваши данные видите только вы
Самое чувствительное шифруется ещё на телефоне — ключом вашей компании. У «ДоПосле» этого ключа нет: мы храним только шифр.
Ниже — всё подробно, с алгоритмами. Удобнее коротко — включите «Простым языком» внизу экрана.
Коротко — шесть правил
Честно: финансы и данные из банка и 1С пока лежат в закрытом хранилище, а не под вашим ключом. Подробно, с алгоритмами — выключите «Простым языком».
Почему это особенно важно сейчас
Нейросети читают всё открытое
Утёкшую базу сегодня разбирают нейросетью за минуты: имена, фото, суммы. У нас в базе — шифр. Украсть можно, прочитать — нет. И отдать ваши фото, медкарты и переписку в чью-то нейросеть мы не можем: мы их не видим.
Шифр не тормозит
Шифрует сам телефон — встроенным в браузер модулем, тем же, на котором держится защита банковских сайтов. Фото шифруется за доли секунды, работа сервиса не замедляется.
Защиту проектируем первой
В безопасность мы вложили больше, чем в любой другой раздел: AES-256, ключ только на телефонах компании, новый телефон — после сверки 8 цифр, каждый просмотр — в журнале, данные — в России. И это на любом тарифе, включая бесплатный.
Ключ — у вашей компании
Фото клиентов, медкарта, документы клиента, чаты и пароли шифруются ещё на телефоне. Ключ создаётся у руководителя, у «ДоПосле» его нет.
РФТолько в России
Данные и файлы — в Яндекс Облаке, в дата-центрах в России. Так требует закон о персональных данных.
1 годКаждый доступ виден
Кто открывал карточку клиента и каждое фото — в журнале компании. Действия администраторов сервиса — в облачном журнале, который нельзя удалить год.
4821 0937Новый телефон — только с вашего согласия
Телефон сотрудника получает ключи, только когда руководитель подтвердил его и сверил 8 цифр. Подставить чужое устройство нельзя — даже нам.
30 днейВход и копии
Вход по PIN, подбор блокируется. Копия базы — каждую ночь, хранится 30 дней.
В карточкеНе в галерее телефона
Снимок уходит в карточку клиента, а не в фотоплёнку. Сотрудник ушёл — доступ закрыли, рабочие фото с ним не ушли.
РолиВидят только те, кому нужно
Медицинские фото — только медики, сервисные — мастера. ФИО и данные для бухгалтерии — только руководство. Кому что видно, решает руководитель.
На подписьДеньги — с вашей подписью
У каждой компании свой ключ банка: он зашифрован, привязан к компании и удаляется одной кнопкой. Сервис только готовит платёж — подписываете вы в приложении банка.
Где лежат данные
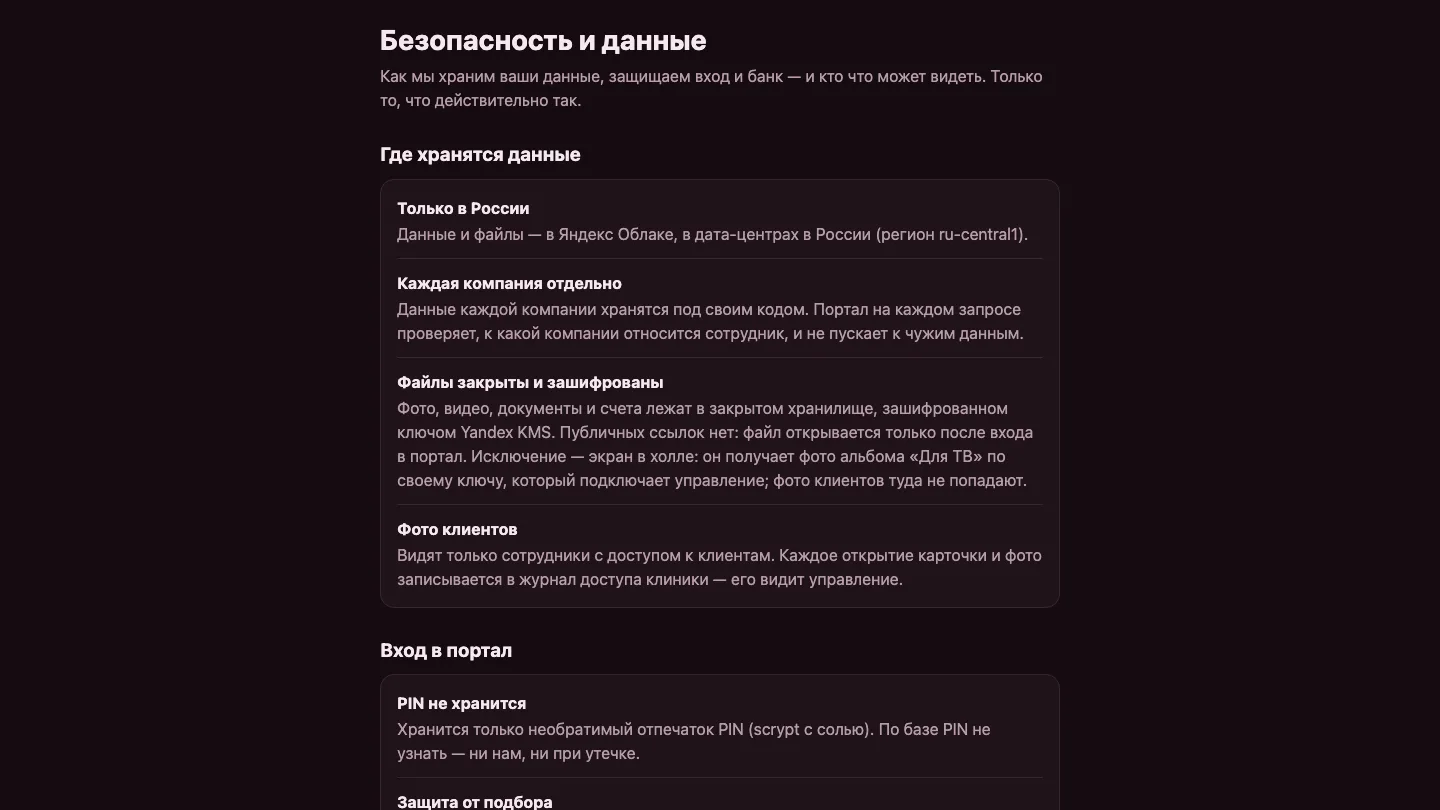
- Яндекс Облако, регион ru-central1 (Россия). База YDB, закрытое хранилище файлов, функции сервиса и резервные копии — только там (ч. 5 ст. 18 152-ФЗ).
- Файлы — в закрытом хранилище с шифрованием облака ключом Yandex KMS. Публичных ссылок нет: файл отдаётся только после входа и проверки прав.
- Каждая компания — отдельно. Своя папка файлов и свои записи; принадлежность к компании проверяется на каждом запросе. Чужие данные по ссылке не открываются.
- Код сервиса может храниться вне облака, но без данных компаний.
- Всё лежит в России, в Яндекс Облаке. За границу ничего не уходит — так требует закон.
- Ссылкой файл не «утечёт»: открыть его можно только войдя в сервис и только если вам разрешено.
- Каждая компания — в своей «комнате». Чужое не откроется даже по точной ссылке.
Шифрование ещё на телефоне
Ключ создаётся у руководителя и не покидает устройства вашей команды. В облаке лежит только шифр — открыть его без ключа нельзя ни нам, ни облаку, ни тому, кто украдёт базу.
Что как защищено
| Раздел | Защита | Кто может прочитать |
|---|---|---|
| Экран в холле: фото, миниатюры, видео альбомов | 🔒 Шифр на телефонеесли руководитель включил | Только ваши устройства и телевизоры. Мы — нет |
| Пароли «Доступов» и кабинетов счётчиков | 🔒 Шифр на телефонеесли руководитель включил | Руководители и подтверждённые телефоны тех, кому открыта плитка. Мы — нет |
| Ключ банка (Точка) | 🔐 Шифр ключом сервиса | Сервис — только чтобы отправить платёж в банк. На страницу ключ не отдаётся никогда |
| Клиенты: фото «до/после» | 🔒 Шифр на телефонеесли руководитель включил | Медицинские — «Медицина» и руководство, сервисные — все с доступом к клиентам. Мы — нет |
| Медкарта, анкета здоровья, документы клиента | 🔒 Шифр на телефонеесли руководитель включил | Медкарта — медицина и руководство, документы — ещё администраторы. Мы — нет. Открыты только дата осмотра, автор и подпись |
| Чаты: сообщения, фото, голосовые, видео | 🔒 Шифр на телефонеесли руководитель включил | Участники группы и руководство. Мы — нет. Голосовое для расшифровки речи на миг проходит через сервер и не сохраняется |
| Карточки и визиты клиентов, лента, задачи, график, заявки | 🔑 Закрытое хранилище | По правам; каждое открытие клиента — в журнале |
| Финансы, выплаты, счета | 🔑 Закрытое хранилище | Только руководство; в памяти телефона не сохраняются |
| Резервные копии базы | 🔑 Закрытое хранилище | Зашифрованное попадает в копию тоже шифром |
Три уровня. 🔒 — шифр на устройстве: ключ только у вашей компании. 🔐 — шифр ключом сервиса (Yandex KMS), привязан к компании: утечка базы сама по себе ключ не раскрывает. 🔑 — закрытая база и хранилище в России, доступ по правам, чувствительное — с журналом; технически сервис к нему доступ имеет, как любой облачный сервис. Цель — перевести на 🔒 всё, где это не мешает работе: данные из банка, почты и 1С (финансы, отзывы, записи) так не зашифровать без потери самих функций.
- Заперто на ваш ключ: фото клиентов «до/после», медкарта, документы клиента, чаты, фото и видео для телевизора в холле, пароли от рабочих сервисов. У нас лежит только запертое.
- Ключ банка заперт нашим ключом и отдаётся только банку — чтобы отправить платёж.
- Остальное (финансы, записи из 1С, лента, задачи) — в закрытом хранилище в России: вход по PIN, видят только те, кому разрешено. Технически сервис может это прочитать — поэтому пишем прямо. Данные из банка и 1С сервер получает сам, запереть их на ваш ключ нельзя.
Ключ — только у вас
- Ключ компании — 256 бит, случайный, создаётся в браузере руководителя (WebCrypto). Хранится на устройствах руководителей, на подтверждённых телефонах сотрудников (только ключи их разделов), на ваших телевизорах (только ключ альбомов) и на бумажной резервной копии.
- Ключ раздела выводится из ключа компании (HKDF-SHA256, своя строка на раздел). Вынесли телевизор из холла — другие разделы из него не расшифровать.
- На сервере ключ компании лежит только «обёрнутым» открытым ключом каждого устройства: развернуть его может лишь это устройство. Закрытый ключ устройства не извлекается из браузера даже скриптом страницы.
- Изоляция от нас и от других компаний. Ключ «Альфы» не открывает данные «Беты» — даже если из-за ошибки файл попадёт не туда, увидят набор символов. У «ДоПосле» нет ключа ни одной компании.
- Резервная копия — 56 знаков и QR, рисует ваш телефон, на сервер они не уходят. Храните на бумаге в сейфе. Потеряли ключ на всех устройствах и бумагу — зашифрованное не восстановить никому, нам тоже.
- Ключ появляется на телефоне руководителя. Нам его не отправляют.
- В сервисе много компаний — у каждой свой ключ. Чужой ключ ваши файлы не открывает.
- Раз ключа у нас нет, «восстановить пароль» мы не сможем. Поэтому при включении телефон даёт код на бумажку — положите её в сейф и никуда не фотографируйте.
- Нет ни бумажки, ни телефонов руководителей — запертое не откроет никто, даже мы.
Новый телефон — только с вашего согласия
- Сверка 8 цифр. Телефон сотрудника сам создаёт пару ключей (ECDH P-256); код из 8 цифр он считает из своего открытого ключа (SHA-256). Руководитель сверяет цифры и нажимает «Подтвердить» — только тогда браузер руководителя передаёт телефону ключи нужных разделов.
- Зачем это. Проверка направлена против нас: без неё человек с доступом к облаку — мы, программист или взломщик — мог бы тайком добавить «телефон сотрудника» и получить ваш ключ. Подменить код так, чтобы он совпал, сервер не может.
- Ушёл сотрудник — сняли доступ, и сервер стирает ключи, переданные его телефону. Если он успел увидеть пароль — смените пароль в самом сервисе.
- Новый телефон руководителя — от коллеги («Выдать ключ» со сверкой кода) или по резервному коду с бумаги.
- Потерян телефон руководителя — уберите его в «Устройствах с ключом». Честно: сам ключ компании при этом пока не меняется — напишите в поддержку. Смена ключа с перешифровкой — в планах.
- Телевизор создаёт свою пару ключей и показывает код из 8 цифр; совпал с сервисом — получает только ключ альбомов. Файлы в памяти телевизора хранятся расшифрованными, чтобы показ шёл без интернета.
- Новый телефон сотрудника показывает 8 цифр. Руководитель сверяет их у себя и нажимает «Подтвердить». Без этого ключа на телефоне не будет.
- Это защита от нас: никто со стороны сервиса не сможет тихо добавить «свой» телефон и получить ваш ключ.
- Уволили сотрудника — ключи с его телефона стираются.
- Телевизор подключается так же — сверкой 8 цифр — и получает ключ только от фото для показа.
Каждый доступ виден
- Журнал компании. Каждое открытие карточки и фото клиента, медкарты и документов клиента записывается; журнал видит руководство.
- Пароли сервисов скрыты, пока не нажали «Показать»; каждый показ — в журнале.
- Журнал администраторов облака (Yandex Audit Trails): каждое обращение к файлам и ключам пишется в отдельное хранилище с блокировкой удаления на год (Object Lock, режим COMPLIANCE) — удалить или исправить запись не может никто, и мы тоже. Записи по вашей компании — по запросу.
- Кто и когда открыл карточку или фото клиента — видно руководителю.
- Кто посмотрел пароль от сервиса — тоже видно.
- Если кто-то со стороны сервиса заглянет в файлы — это запишется в журнал облака, который нельзя стереть год. Даже нам.
Видят только те, кому нужно
- Права раздаёт руководитель: разделы, должности, кому видна плитка «Доступов».
- Клиенты — по кругам. «Медицина» видит всё, «Сервис» — только сервисные фото и визиты. Медкарта — только медицина и руководство (сведения о здоровье — особая категория, ст. 10 152-ФЗ).
- Финансы — только руководство; в памяти телефона не сохраняются. ФИО для бухгалтерии — только руководство.
- «Смотреть как». Руководитель открывает сервис глазами любой должности — только просмотр, ничего не меняется.
- Уведомления на заблокированном экране — без имён, текста и данных клиентов: «Чат „Врачи“ — новое сообщение».
- Данные пациентов в общих разделах. В ленте, чатах и заявках сервис сам предупреждает, если похоже на данные пациента: им место только в «Клиентах».
- Не в галерее телефона. Снимок клиента уходит в карточку, а не в фотоплёнку. Сотрудник ушёл — рабочие фото с ним не ушли.
- Кто что видит — решает руководитель.
- Медицинские фото и медкарту видят только медики. Финансы — только руководство.
- Руководитель может открыть сервис «глазами» администратора или мастера и проверить, что лишнего не видно.
- На экране блокировки — только «есть новое сообщение», без имён.
- Фото клиента не попадает в галерею телефона — уволился сотрудник, фото остались у компании.
Вход и копии
- Имя и PIN из 6 цифр. Сначала временный PIN от руководства, затем свой. PIN хранится только как хеш scrypt с солью — сам PIN не знаем и мы.
- Подбор блокируется: после нескольких ошибок вход для имени закрывается, частые ошибки с одного адреса тоже; руководитель получает уведомление.
- Сессия — в защищённой cookie: недоступна скриптам, только по HTTPS, не уходит на чужие сайты. Срок — 90 дней или 12 часов, на выбор при входе.
- Подписи заявлений PIN-кодом проверяются на сервере; изменяющие запросы принимаются только со страницы сервиса.
- Резервная копия базы — каждую ночь, хранится 30 дней, в России. Руководитель видит состояние сервиса: почту, таймеры, копии.
- Вход — имя и PIN. Сам PIN мы не храним, поэтому и не знаем.
- Пробуют подобрать PIN — вход закрывается, руководителю приходит уведомление.
- Каждую ночь — копия базы, хранится 30 дней.
Деньги — с вашей подписью
- Ключ банка (Точка) шифруется в Yandex KMS, контекст шифрования — код вашей компании: шифр одной компании не расшифровать для другой. На страницу ключ не отдаётся никогда. Удалить его можно в любой момент.
- Платёж — только «на подпись». Сервис готовит платёж по счёту поставщика, подписывает руководитель в приложении банка. Перед подписью проверьте получателя и сумму.
- Сервис сам деньги не отправит. Он только готовит платёж — подписываете вы в приложении банка.
- Ключ банка заперт и привязан к вашей компании. Удалить — одной кнопкой.
Честно о том, что видит сервер
Пишем только то, что действительно так. Что ещё не заперто на ваш ключ — так и говорим.
| Сервису доступно (нужно для работы) | Сервису недоступно |
|---|---|
| Что файл есть, его размер, кто и когда загрузил, в каком альбоме и порядке; настройки показа и текст плашки; названия, ссылки и логины плиток «Доступов». Данные разделов 🔐 и 🔑 — технически, как любой облачный сервис: мы их не открываем без вашей просьбы в поддержку или требования закона, не используем для рекламы и обучения ИИ. | Содержимое зашифрованных фото, миниатюр, видео и паролей. Ключ компании, ключи разделов, резервный код, закрытые ключи устройств и телевизоров. |
Ограничение любого веб-сервиса с шифрованием в браузере: страницу сервиса отдаём мы, и шифрует код, который ваш браузер получает от нас. Поэтому код шифрования не спрятан — его видно в браузере, — а каждый выпуск сервиса записывается в журнал выпусков. Шифрование не заменяет согласий: клиенты «до/после» на экране — только с их письменного согласия.
- Запертое на ваш ключ мы не видим — только «есть файл такого размера».
- Незапертое технически видим, как любой облачный сервис. Не открываем без вашей просьбы или требования закона и не обучаем на этом ИИ.
- Страницу сервиса присылаем мы — поэтому код шифрования не прячем, а все обновления записываем.
| Что | Как |
|---|---|
| Ключ компании | 256 бит, WebCrypto getRandomValues, создаётся в браузере |
| Ключ раздела | HKDF-SHA256 из ключа компании, своя строка на раздел |
| Ключи устройств и телевизоров | ECDH P-256; в браузере закрытый ключ неизвлекаемый (IndexedDB) |
| Передача ключа | ECIES: разовый ключ ECDH → HKDF-SHA256 (соль — оба открытых ключа) → AES-256-GCM |
| Файл | Куски по 1 МБ, каждый AES-256-GCM; заголовок и признак последнего куска проверяются — подменить, переставить или обрезать незаметно нельзя |
| Код для сверки | 8 цифр из SHA-256 открытого ключа — одинаково на телефоне, сервере и телевизоре |
| Резервный код | Ключ компании + 3 байта проверки, base32 (Crockford), 56 знаков и QR |
| Ключ банка | Yandex KMS, контекст — код компании |
| PIN | scrypt с солью |
Вопросы о безопасности
Где хранятся данные?
В России, в Яндекс Облаке: база, файлы и резервные копии. Так требует закон о персональных данных для данных граждан России.
Может ли «ДоПосле» увидеть мои данные?
То, что зашифровано на телефоне, — нет: ключа у нас нет. Остальное лежит в закрытом хранилище; каждое обращение администраторов облака к файлам и ключам — в журнале, который нельзя удалить год. Мы не просматриваем ваши файлы и не обучаем на них ИИ.
Что будет, если сотрудник уволится?
Руководитель убирает его — доступ к сервису, паролям и ключам закрывается сразу. Фото и документы остаются у компании, а не в его телефоне.
Что, если потерять ключ?
Его вернёт коллега-руководитель со сверкой 8 цифр или код с бумажной копии. Потеряли все телефоны руководителей и бумагу — зашифрованное не восстановить никому, нам тоже: поэтому код при включении нужно распечатать и убрать в сейф.
Защита — в каждом модуле сервиса
Включаете только нужные модули — и каждый уже с доступом по ролям, журналом и хранением в России.